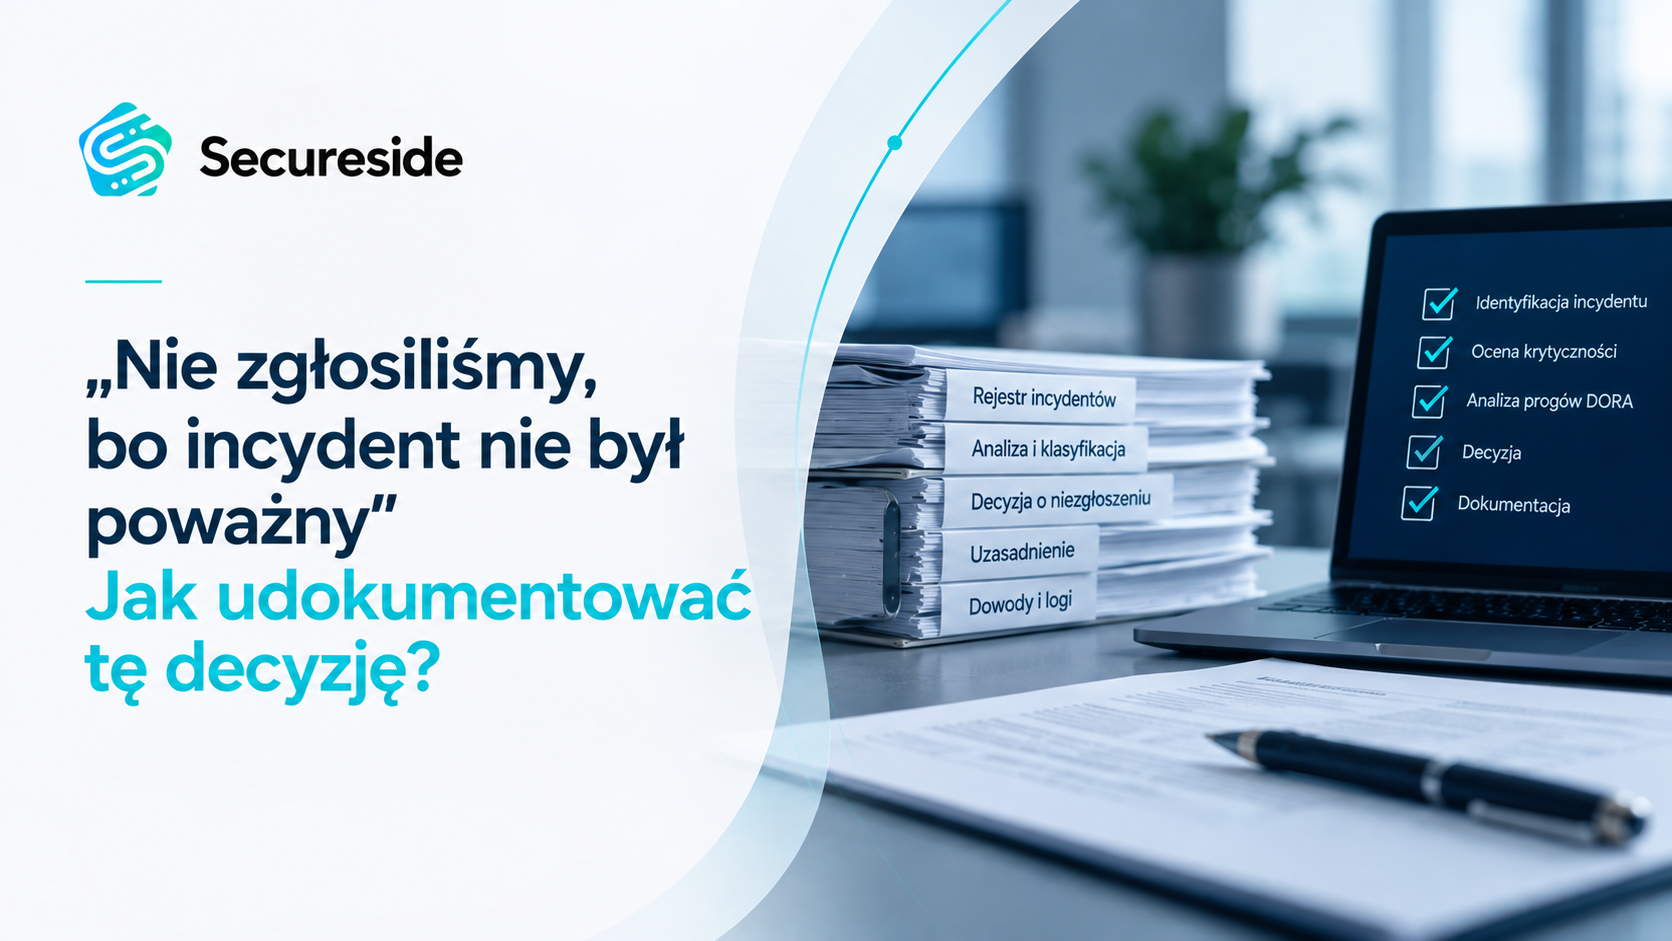
„Nie zgłosiliśmy, bo incydent nie był poważny”
Podczas wrześniowego webinarium CEDUR przedstawiciele Departamentu Cyberbezpieczeństwa UKNF powiedzieli rzecz, która powinna zmienić sposób myślenia o rejestrze incydentów. Zbyt mała liczba incydentów jest dla nadzoru sygnałem ostrzegawczym. Jeżeli średniej wielkości lub większy podmiot przedstawia na początku kontroli rejestr z kilkunastoma pozycjami, sama ta liczba uruchamia pogłębioną weryfikację, ponieważ najbardziej prawdopodobnym wyjaśnieniem nie jest wysoki poziom bezpieczeństwa, lecz niedziałający proces. Rozbudowany rejestr nadzoru nie niepokoi.
To odwraca intuicję, z którą wiele organizacji nadal pracuje. Pod DORA brak zgłoszenia nie jest brakiem zdarzenia. Jest decyzją, a decyzja podlega kontroli tak samo jak zgłoszenie.
Klasyfikacja to bramka, nie punktacja
Najczęstszy błąd ma charakter strukturalny. Artykuł 18 ust. 1 DORA wymienia sześć kryteriów klasyfikacji, ale art. 8 ust. 1 rozporządzenia delegowanego 2024/1772 nie każe ich sumować. Buduje test dwustopniowy. Najpierw bramka, czyli incydent musi dotyczyć usług krytycznych w rozumieniu art. 6. Dopiero potem próg albo samodzielny próg z art. 9 ust. 5 lit. b, albo co najmniej dwa spośród pozostałych progów z art. 9 ust. 1–6.
Krytyczność nie jest więc jednym z punktów do zsumowania, lecz warunkiem wstępnym. Incydent, który nie przechodzi bramki z art. 6, nie będzie poważny, choćby spełniał kilka progów. Konsekwencja dokumentacyjna jest taka, że ślad decyzji musi pokazywać dwa odrębne rozstrzygnięcia, nie jedno. UKNF wskazuje wprost na potrzebę dokumentacji mapowania usług na funkcje krytyczne lub istotne, pozwalającej potwierdzić, po której stronie bramki znalazło się zdarzenie.
Przy skutecznym ataku decyzji nie ma
Jest w tej konstrukcji jeden punkt pozbawiony uznaniowości. Artykuł 6 lit. c zalicza do usług krytycznych każdy incydent, który stanowił skuteczny, złośliwy i nieuprawniony dostęp do sieci i systemów informatycznych podmiotu. Artykuł 9 ust. 5 lit. b uznaje próg utraty danych za osiągnięty, gdy taki dostęp może spowodować utratę danych.
Te dwa przepisy zamykają się wzajemnie. Jedno zdarzenie otwiera bramkę i jednocześnie wypełnia samodzielny próg z art. 8 ust. 1 lit. a. Skuteczny atak jest incydentem poważnym niezależnie od tego, czy analiza BIA kwalifikowała zaatakowany system jako krytyczny i czy do utraty danych faktycznie doszło. Przepis operuje trybem możliwości, nie skutku. Takie jest też jednoznacznie wyrażone oczekiwanie nadzoru. Warto zestawić to z praktyką: właśnie przy incydentach bezpieczeństwa najczęściej pojawia się argumentacja o braku wpływu, a więc dokładnie tam, gdzie rozporządzenie nie zostawia na nią miejsca.
Sześć miesięcy, nie trzy — i ocena co miesiąc
Drugim obszarem są incydenty powtarzalne. Artykuł 8 ust. 2 nakazuje uznać za jeden poważny incydent zdarzenia, które pojedynczo progu nie osiągnęły, jeżeli wystąpiły co najmniej dwa razy w ciągu sześciu miesięcy, mają tę samą widoczną podstawową przyczynę i łącznie spełniają kryteria z ust. 1. Okno wynosi sześć miesięcy, nie trzy, a próg to co najmniej dwa wystąpienia.
Ocena ma przy tym charakter cykliczny. Rozporządzenie wymaga jej w ujęciu miesięcznym. Comiesięczna ocena powtarzalności jest zatem sama w sobie zdarzeniem podlegającym udokumentowaniu, a nie wewnętrznym zwyczajem. Nadzór zapowiada weryfikację tego elementu i zaznacza, że jednozdaniowa notatka nie wystarczy — dokumentacja ma wskazywać, które konkretnie incydenty, z numerami, zostały ocenione. Warunkiem praktycznym jest skatalogowana, a nie opisowa klasyfikacja przyczyn źródłowych. Bez ustandaryzowanego słownika, najlepiej zgodnego z polami 4.2 i 4.3 formularza z ITS 2025/302, grupowanie incydentów po wspólnej przyczynie jest niewykonalne. Przepis nie ma zastosowania do mikroprzedsiębiorstw ani do podmiotów stosujących uproszczone ramy z art. 16 ust. 1 DORA.
Co musi zostać po decyzji o niezgłoszeniu
– Rozstrzygnięcie bramki. Zapis, czy incydent dotyczył usług ICT wspierających funkcje krytyczne lub istotne, usług finansowych podlegających nadzorowi, albo stanowił skuteczny nieuprawniony dostęp.
– Wartość lub oszacowanie dla każdego progu. Ogólne „brak istotnego wpływu” nie jest uzasadnieniem. Gdy danych faktycznych brakuje, art. 9 ust. 1 pozwala szacować na podstawie porównywalnych okresów odniesienia — należy wtedy odnotować, jakie dane i z jakich okresów przyjęto.
– Cztery atrybuty, nie trzy. Utrata danych obejmuje dostępność, autentyczność, integralność i poufność. W kontrolach pojawia się pomijanie autentyczności, przeniesione z regulacji sprzed DORA.
– Znaczniki czasu. Wykrycie, rejestracja i klasyfikacja jako trzy odrębne momenty. Termin czterech godzin na wstępne powiadomienie biegnie od klasyfikacji, więc bez tego znacznika nie da się wykazać jego dotrzymania — ani wykluczyć jego przekroczenia.
Co z tego wynika
Rejestr incydentów nie jest dowodem na to, że coś poszło źle. Jest dowodem na to, że proces klasyfikacji w ogóle działał. Nadzór nie oczekuje organizacji bez incydentów — oczekuje organizacji, która potrafi wykazać, na jakiej podstawie, w jakim momencie i przez kogo każde zdarzenie zostało ocenione. Przy pustym rejestrze nie ma czego oceniać, a to jest ustalenie gorsze niż incydent.
Proponujemy zacząć od jednej czynności: proszę sprawdzić, czy przy incydentach niezgłoszonych w Państwa rejestrze zapisano moment klasyfikacji oraz podstawę odrzucenia każdego progu z osobna. Jeżeli tych dwóch informacji brakuje, decyzja o niezgłoszeniu — nawet merytorycznie prawidłowa — pozostaje nieudowodniona.
Źródła
1. Rozporządzenie (UE) 2022/2554 (DORA), Dz. Urz. UE L 333 z 27.12.2022, s. 1 — art. 17–19, art. 16 ust. 1.
2. Rozporządzenie delegowane (UE) 2024/1772 — art. 1–10, w szczególności art. 6, art. 8 i art. 9.
3. Rozporządzenie delegowane (UE) 2025/301 — art. 5 (terminy zgłoszeń).
4. Rozporządzenie wykonawcze (UE) 2025/302 — formularze zgłoszeniowe, pola 4.2 i 4.3.
5. Webinarium CEDUR „Wybrane aspekty stosowania rozporządzenia DORA z perspektywy organu nadzoru”, UKNF, 7 września 2026 r.
Wypowiedzi przedstawicieli UKNF przytoczono na podstawie webinarium edukacyjnego i stanowią wskazanie oczekiwań nadzorczych, nie zaś formalne stanowisko organu. Materiał ma charakter informacyjny.

Grzegorz Bielecki
vCISO, vCIO i certyfikowany ekspert ds. bezpieczeństwa (CISM, CDPSE, CEH, ISO 27001 Lead Auditor). Od ponad 15 lat wspiera głównie sektor finansowy w budowaniu odporności cyfrowej. Architekt wdrożeń DORA, NIS2\UKSC oraz norm ISO 27001 (SZBI) i ISO 22301 (SZCD). Posiada doświadczenie w projektach zgodności IT przy pozyskiwaniu licencji KIP KNF. Członek ISSA Polska.
Udostępnij ten wpis: