Jak w 90 minut przetestować raportowanie pod DORA i KSC
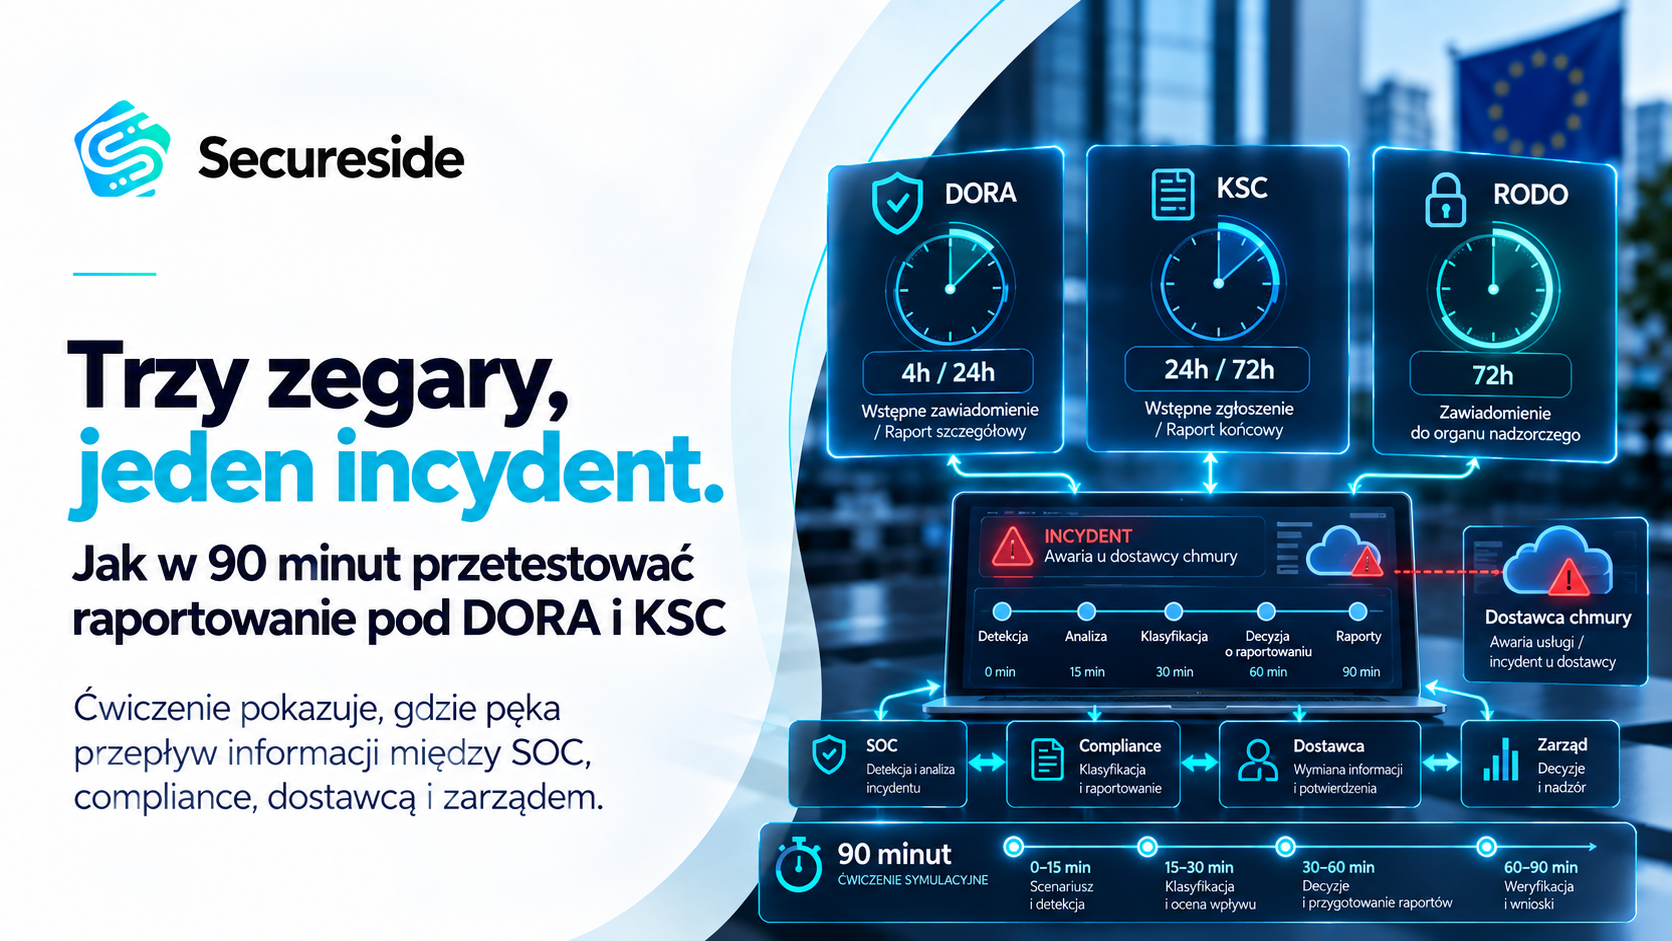
Termin zgłoszenia rzadko przepada przez brak formularza. Przepada w szczelinach. SOC czeka na potwierdzenie od compliance, a compliance na dane z SOC. Wszyscy czekają na dostawcę, a członek zarządu, który ma podjąć decyzję, siedzi w samolocie. Formularz da się wypełnić w kwadrans. Ustalenie, co się właściwie stało, zajmuje godziny.
Zegary nie startują w tym samym momencie
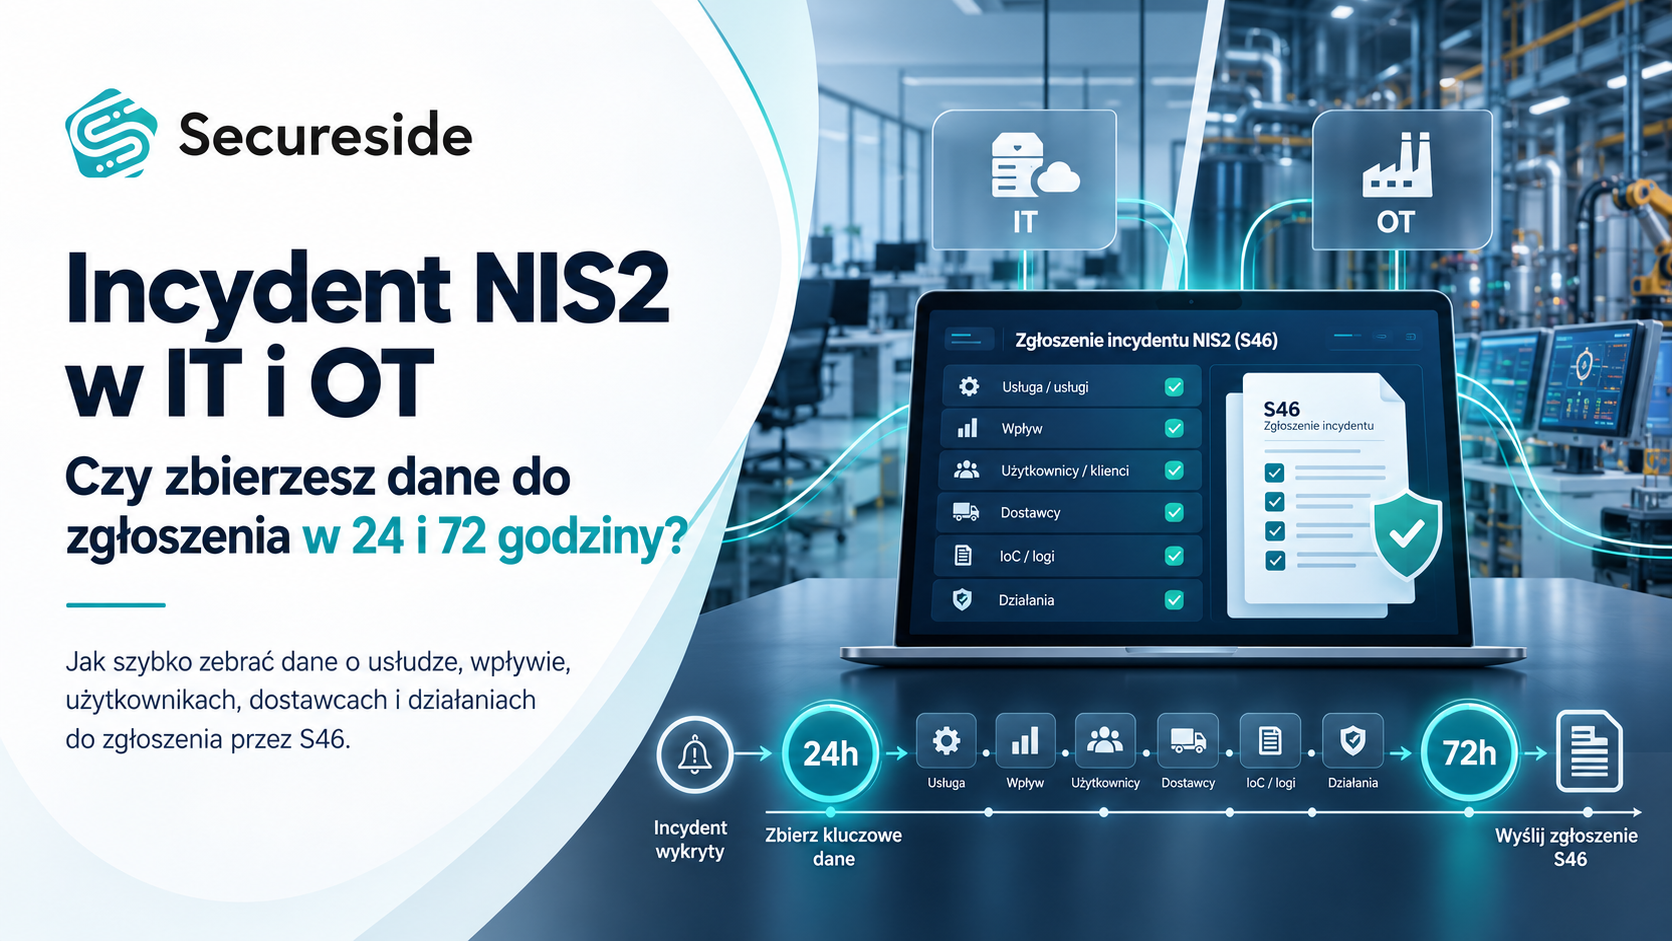
Podmiot finansowy raportuje według DORA. Zgłoszenie wstępne składa w ciągu 4 godzin od zaklasyfikowania incydentu jako poważnego, ale nie później niż 24 godziny od wykrycia. Raport pośredni przekazuje w ciągu 72 godzin od wstępnego, a końcowy w ciągu miesiąca od ostatniego pośredniego.
Podmiot kluczowy lub ważny w KSC ma 24 godziny od wykrycia poważnego incydentu na wczesne ostrzeżenie i 72 godziny na zgłoszenie. Na raport końcowy ma miesiąc. Jeśli w grę wchodzą dane osobowe, dochodzi RODO i 72 godziny na zawiadomienie UODO.
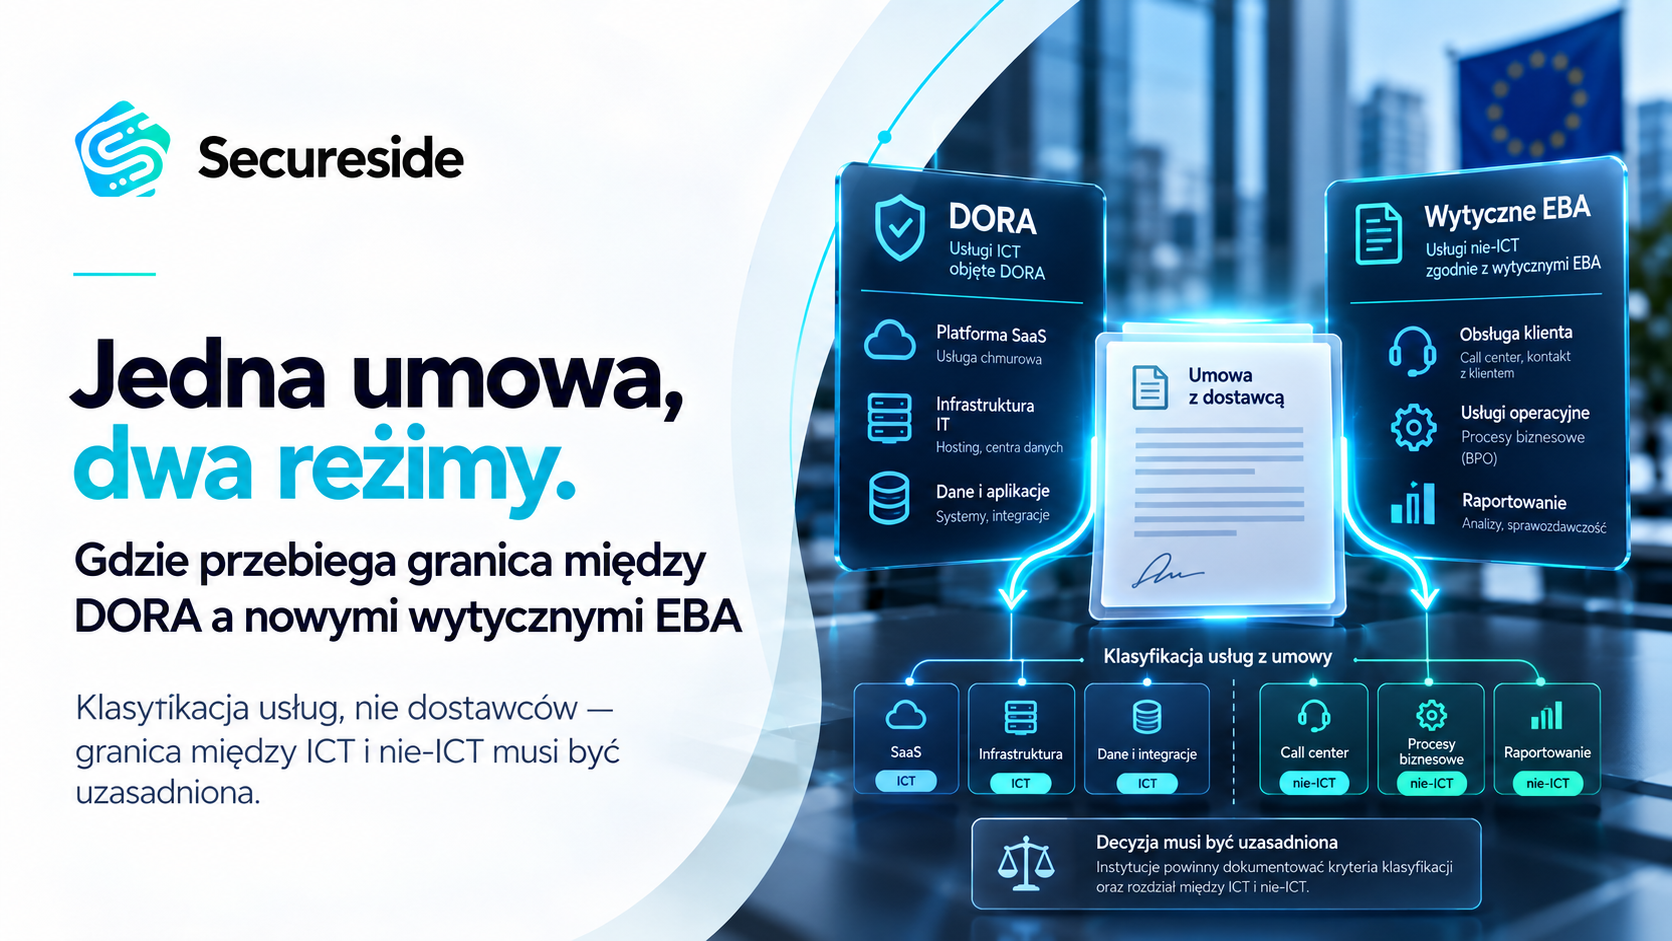
Ten sam bank nie zgłasza jednego incydentu w obu trybach, bo dla podmiotów finansowych DORA jest lex specialis wobec NIS2. Reżimy spotykają się gdzie indziej: w łańcuchu dostaw. Dostawca chmury może być podmiotem kluczowym w KSC i liczyć swoje 24 godziny. Jego klient z sektora finansowego liczy 4 godziny od klasyfikacji. Żeby jednak cokolwiek sklasyfikować, potrzebuje informacji od dostawcy. A dostawca w tym czasie gasi pożar i ma inne priorytety niż Państwa raport.
To nie jest teoria. Według pierwszego raportu ESA 29% poważnych incydentów zgłoszonych w 2025 r. miało źródło po stronie podmiotów trzecich. Jeśli umowa nie mówi, jakie informacje i w jakim czasie dostawca przekaże, najkrótszy zegar w organizacji zależy od cudzej dobrej woli.
Gdzie to się psuje
- Start zegara. Nikt nie wie, kto klasyfikuje zdarzenie i na podstawie czego.
- Wpływ na usługę. Bez aktualnej BIA i mapy zależności nie wiadomo, które usługi stoją.
- Dostawca. Umowa nie przewiduje terminu przekazania informacji, a kontakt awaryjny jest nieaktualny.
- Wersje. Raport pośredni przeczy wstępnemu, bo każdy pracował na własnych notatkach. Na spójność danych w całym cyklu zwracają uwagę wrześniowe instrukcje ESA.
- Decyzja. Osoba upoważniona jest nieosiągalna, a zastępstwa nikt nie wyznaczył.
Scenariusz na 90 minut
Założenie: awaria u kluczowego dostawcy chmury. Po 40 minutach pojawia się sygnał możliwego nieuprawnionego dostępu do danych klientów.
| Czas | Wydarzenie | Co sprawdzamy |
|---|---|---|
| 0–15 min | Alert SOC, usługa niedostępna | Kto otwiera incydent i kto go klasyfikuje |
| 15–35 min | Zarząd pyta, co dokładnie nie działa | Dostępność BIA i mapy zależności |
| 35–55 min | Dostawca milczy | Kontakt awaryjny, zapisy umowne, eskalacja |
| 55–75 min | Podejrzenie wycieku danych | Równoległa ścieżka: nadzór lub CSIRT oraz UODO |
| 75–90 min | Trzeba wysłać zgłoszenie wstępne | Kompletność danych, decyzja i kto ją podpisuje |
Obserwator notuje oś czasu decyzji, brakujące informacje i czasy reakcji. Wynikiem nie jest ocena „zdane” albo „niezdane”, tylko lista luk z właścicielami i terminami.
Co zostaje po ćwiczeniu
Po ćwiczeniu zostają:
- oś czasu,
- robocze wersje zgłoszeń,
- rejestr luk,
- zaktualizowane progi klasyfikacji i macierz eskalacji,
- potwierdzone zmiany w umowach i kontaktach dostawców.
To materiał, który można pokazać audytorowi albo nadzorowi.
Kiedy
Podmioty finansowe stosują DORA od 17 stycznia 2025 r. Plany reagowania i odtwarzania muszą testować co najmniej raz w roku. Podmioty z KSC mają czas do 3 kwietnia 2027 r. Procedury, której nikt nie przećwiczył, nie warto jednak sprawdzać dopiero na prawdziwym incydencie.
Proponuję prosty pierwszy krok. Proszę wybrać jedną usługę krytyczną i jednego dostawcę, a potem zarezerwować 90 minut w kalendarzu zarządu jeszcze w tym kwartale. Po wprowadzeniu poprawek warto ćwiczenie powtórzyć.
Źródła
- ESAs, 2025 Report on major ICT-related incidents (art. 22 DORA), 03.06.2026: https://www.eba.europa.eu/sites/default/files/2026-06/29b60c21-4ff3-4e1e-9308-7c8225d5cc01/ESAs%202025%20report%20on%20major%20ICT-related%20incidents.pdf
- ESAs, DORA Incident Reporting – Operational Instructions, 16.09.2026: https://www.esma.europa.eu/sites/default/files/2026-09/DORA_Incident_reporting_-_Operational_instructions.pdf
- Rozporządzenie (UE) 2022/2554 (DORA), art. 11 i 19: https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- Rozporządzenie delegowane Komisji (UE) 2024/1772 (klasyfikacja incydentów): https://eur-lex.europa.eu/eli/reg_del/2024/1772/oj
- Rozporządzenie delegowane Komisji (UE) 2025/301 (treść i terminy raportów): https://eur-lex.europa.eu/eli/reg_del/2025/301/oj
- Rozporządzenie wykonawcze Komisji (UE) 2025/302 (formularze raportowe): https://eur-lex.europa.eu/eli/reg_impl/2025/302/oj
- Dyrektywa (UE) 2022/2555 (NIS2), art. 4 i 23: https://eur-lex.europa.eu/eli/dir/2022/2555/oj
- Ustawa o krajowym systemie cyberbezpieczeństwa, t.j. Dz.U. 2026 poz. 20, z późn. zm.: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000020
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC – najważniejsze terminy: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc–najwazniejsze-terminy
- Rozporządzenie (UE) 2016/679 (RODO), art. 33: https://eur-lex.europa.eu/eli/reg/2016/679/oj

Grzegorz Bielecki
vCISO, vCIO i certyfikowany ekspert ds. bezpieczeństwa (CISM, CDPSE, CEH, ISO 27001 Lead Auditor). Od ponad 15 lat wspiera głównie sektor finansowy w budowaniu odporności cyfrowej. Architekt wdrożeń DORA, NIS2\UKSC oraz norm ISO 27001 (SZBI) i ISO 22301 (SZCD). Posiada doświadczenie w projektach zgodności IT przy pozyskiwaniu licencji KIP KNF. Członek ISSA Polska.
Udostępnij ten wpis: