Gdzie przebiega granica między DORA a nowymi wytycznymi EBA
18 września 2026 r. EBA opublikowała finalne wytyczne EBA/GL/2026/09 w sprawie zarządzania ryzykiem podmiotów trzecich przy usługach innych niż ICT. Zastąpią one wytyczne outsourcingowe z 2019 r. Nowych wymagań jest sporo, ale najtrudniejsze będzie co innego. EBA nie wyznacza granicy między ICT a nie-ICT za instytucję. Robi to sama instytucja i to ona będzie się z tej decyzji tłumaczyć.
Co się zmienia
Wytyczne nie pytają już, czy coś jest outsourcingiem. Obejmują każdą relację, w której zewnętrzny podmiot, także z własnej grupy, stale lub powtarzalnie wspiera jakąś funkcję. Outsourcing staje się tylko jednym z przypadków. Jednorazowe zlecenia zostają poza zakresem. Poza zakresem są też usługi z listy wyłączeń: audyt ustawowy, usługi informacji rynkowej, infrastruktura płatnicza i rozliczeniowa czy bankowość korespondencyjna.
Krąg adresatów jest szerszy niż w 2019 r. Poza bankami, instytucjami płatniczymi i instytucjami pieniądza elektronicznego obejmuje m.in.:
- firmy inwestycyjne (z wyjątkiem małych i niepowiązanych),
- emitentów tokenów powiązanych z aktywami,
- kredytodawców hipotecznych będących instytucjami finansowymi.
Część z nich będzie budować ramy zarządzania dostawcami od zera.
Pełny zestaw wymagań dotyczy relacji wspierających funkcje krytyczne lub istotne. Definicja jest taka sama jak w DORA, więc ta sama funkcja powinna dostać tę samą ocenę w obu reżimach. Zadania funkcji kontroli wewnętrznej przekazane na zewnątrz z założenia uznaje się za krytyczne, chyba że instytucja wykaże inaczej.
Kiedy to zacznie obowiązywać
Data stosowania nie jest jeszcze znana, bo dokument czeka na tłumaczenia. Do tego czasu obowiązują wytyczne z 2019 r., a KNF będzie musiała zadeklarować, czy zamierza stosować nowe.
Od daty stosowania wytyczne obejmą nowe i zmieniane umowy. Istniejące relacje wspierające funkcje krytyczne lub istotne trzeba przejrzeć w ciągu dwóch lat. Jeśli się nie uda, trzeba poinformować nadzór o planie naprawczym albo strategii wyjścia. Pozostałe relacje można przejrzeć przy najbliższym odnowieniu umowy.
Granica, której nikt za Państwa nie wyznaczy
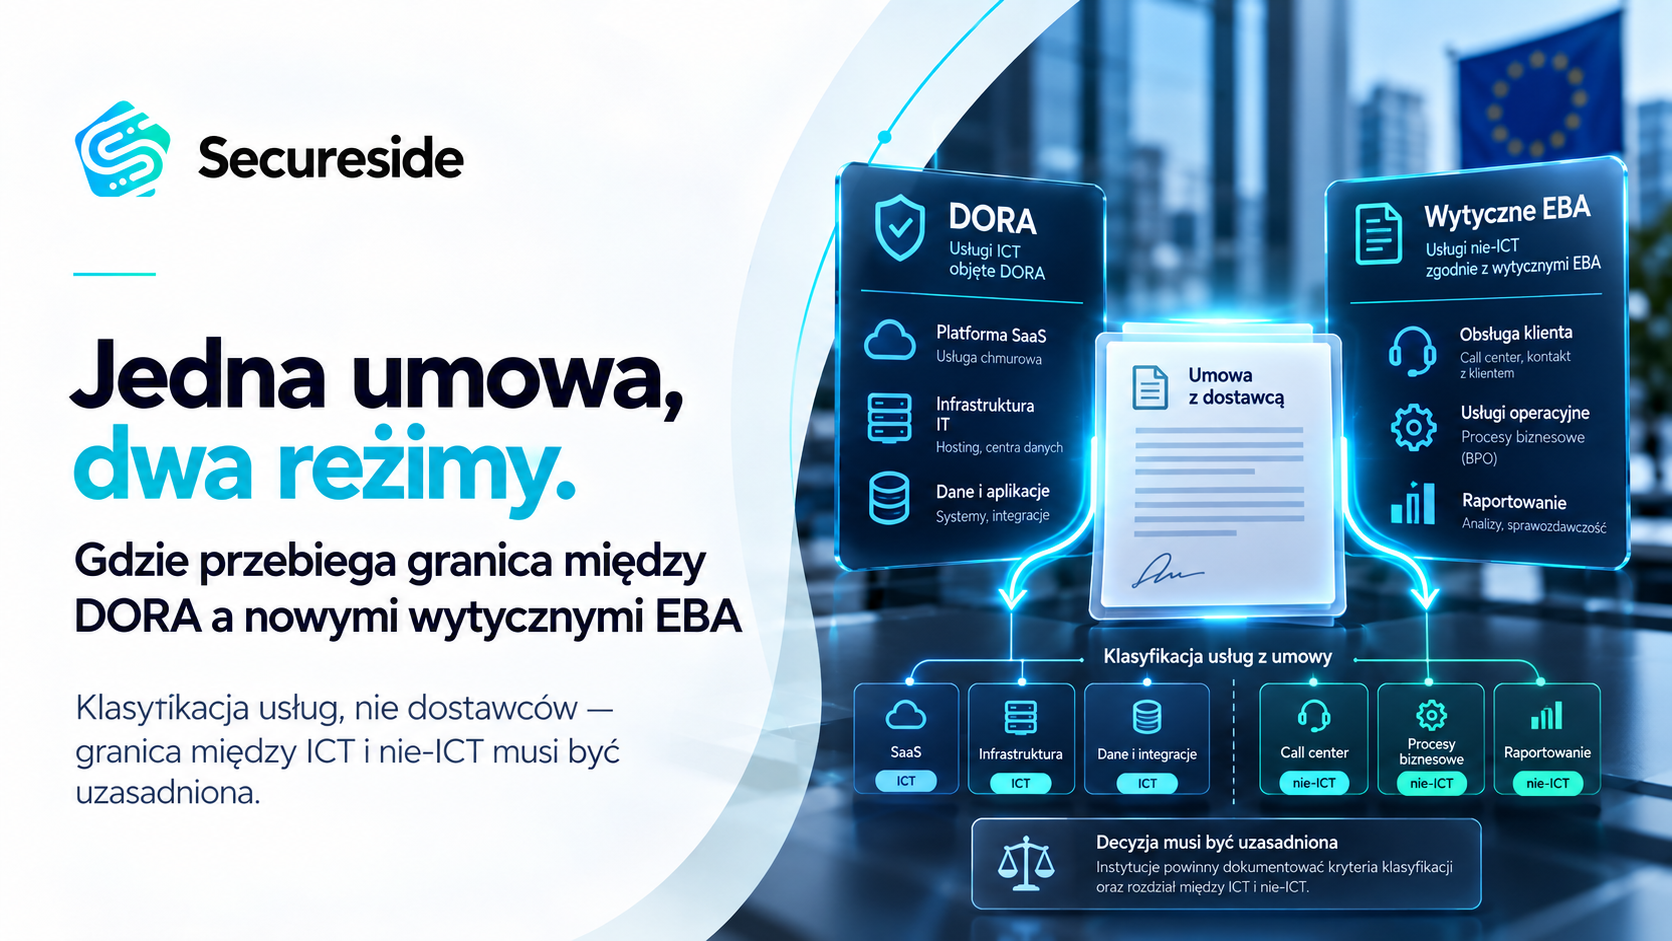
Usługi ICT w rozumieniu art. 3 pkt 21 DORA są z wytycznych wyłączone. Kłopot w tym, że wiele umów łączy oba światy. Przy umowie mieszanej to instytucja ocenia, czy element ICT jest na tyle istotny, żeby podlegał DORA. EBA odsyła przy tym do Q&A DORA030 i DORA095.
W praktyce trzeba klasyfikować usługi, a nie dostawców. Call center z platformą SaaS to zwykle dwie usługi. Obsługa klientów podlega wytycznym. Platforma, w której leżą dane i bez której proces staje, najpewniej podlega DORA. Windykacja z portalem do wymiany dokumentów może pozostać usługą nie-ICT, jeśli portal jest tylko kanałem kontaktu. Trzeba to jednak uzasadnić.
Najciekawszy przypadek to dane rynkowe dostarczane przez API. Usługi informacji rynkowej są z wytycznych EBA wyłączone. Jeśli więc uznają Państwo, że taki feed nie jest usługą ICT, może on nie trafić do żadnego z reżimów. Czasem to poprawny wynik, ale powinien wynikać ze świadomej decyzji, a nie z przypadku.
Od czego zacząć
Proponuję zacząć od rejestru informacji z DORA. To gotowa lista usług ICT. Każda stała lub powtarzalna usługa, której tam nie ma, jest kandydatem do objęcia nowymi wytycznymi. Dalej warto:
- zbudować katalog usług, a nie kontrahentów, z osobną klasyfikacją dla każdej części umowy mieszanej,
- przy każdej decyzji zapisać uzasadnienie i nazwisko osoby, która ją zatwierdziła,
- zestawić ocenę funkcji krytycznych lub istotnych z oceną z DORA i wyjaśnić rozbieżności,
- ustalić kolejność przeglądu umów według krytyczności i terminu odnowienia, pamiętając o bardziej rygorystycznych zasadach podwykonawstwa,
- rozważyć jeden wspólny rejestr, bo zakres danych wymaganych przez wytyczne jest zbliżony do rejestru z art. 28 ust. 3 DORA.
Najważniejsze pole w karcie usługi to nie kategoria, lecz uzasadnienie. Za rok ktoś zapyta, dlaczego usługę sklasyfikowano tak, a nie inaczej. Może to być audytor, nadzór albo następca na tym samym stanowisku.
Źródła:
- EBA, komunikat o publikacji finalnych wytycznych, 18.09.2026: https://www.eba.europa.eu/publications-and-media/press-releases/eba-publishes-its-final-guidelines-management-third-party-risk-delivering-more-proportionate-and
- EBA, Final Report – Guidelines on third-party risk management (EBA/GL/2026/09): https://www.eba.europa.eu/sites/default/files/2026-09/dc9ccbb3-79b9-493d-b693-c21adeffbcc9/Final%20report%20on%20GL%20on%20third-party%20risk%20management.pdf
- EBA, Guidelines on outsourcing arrangements (EBA/GL/2019/02): https://www.eba.europa.eu/sites/default/files/documents/10180/2551996/38c80601-f5d7-4855-8ba3-702423665479/EBA%20revised%20Guidelines%20on%20outsourcing%20arrangements.pdf
- Rozporządzenie (UE) 2022/2554 (DORA), art. 3 pkt 21 i art. 28: https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- ESAs, Q&A DORA030 (definicja usługi ICT): https://www.eiopa.europa.eu/qa-regulation/questions-and-answers-database/dora030-2999_en
- ESAs, Q&A DORA095 (umowy mieszane): https://www.eba.europa.eu/single-rule-book-qa/qna/view/publicId/2024_7089

Grzegorz Bielecki
vCISO, vCIO i certyfikowany ekspert ds. bezpieczeństwa (CISM, CDPSE, CEH, ISO 27001 Lead Auditor). Od ponad 15 lat wspiera głównie sektor finansowy w budowaniu odporności cyfrowej. Architekt wdrożeń DORA, NIS2\UKSC oraz norm ISO 27001 (SZBI) i ISO 22301 (SZCD). Posiada doświadczenie w projektach zgodności IT przy pozyskiwaniu licencji KIP KNF. Członek ISSA Polska.
Udostępnij ten wpis: