Agent AI ma dostęp do systemu. A co z uprawnieniami?
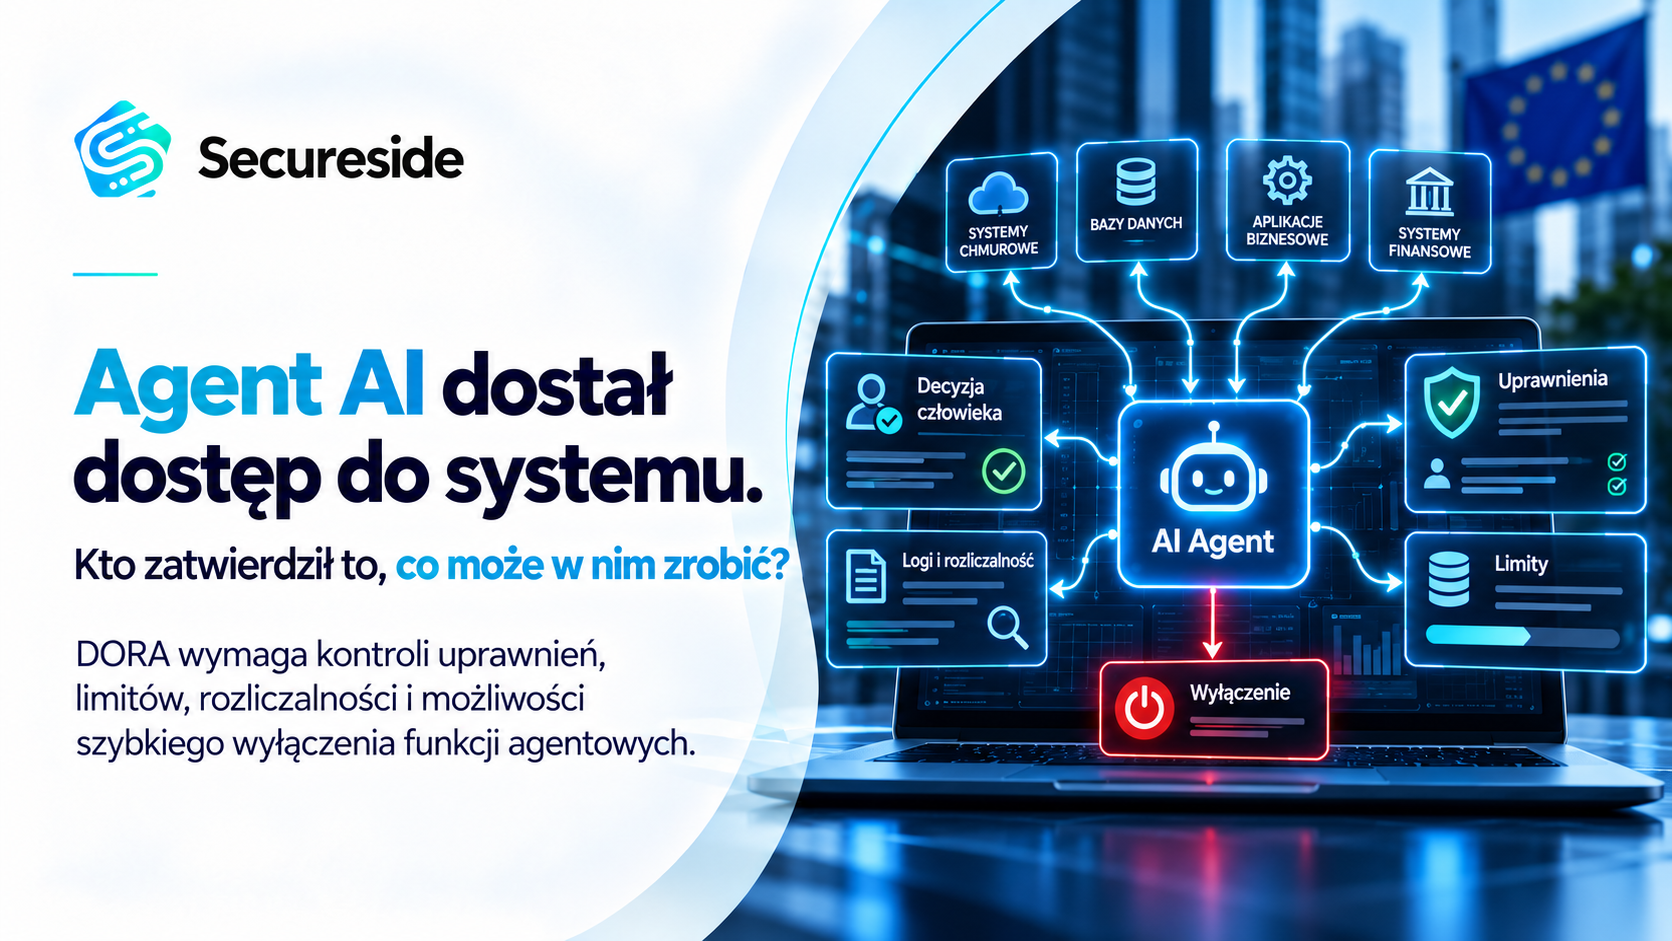
Asystent AI podpowiada, a decyzję podejmuje człowiek. Agent sam wykonuje ciąg czynności w kilku systemach: zmienia rekord, zatwierdza wyjątek, uruchamia operację. Ta różnica zmienia ocenę ryzyka bardziej, niż zwykle zakłada się na posiedzeniu zarządu.
Agent rzadko przychodzi jako nowy projekt. Pojawia się w aktualizacji platformy, z której zespół korzysta od lat, na przykład w module obsługi klienta, windykacji albo wykrywania nadużyć. Uprawnienia rosną, choć nikt nie podpisał żadnej decyzji.
Cudze agenty łatwo zablokować, własne trudniej
W październiku JPMorgan zapowiedział, że nie wpuści zewnętrznych agentów AI do obsługi kont detalicznych klientów. Podobne ograniczenia wprowadzają kolejne amerykańskie banki. To jednak agenty klientów, które próbują wejść z zewnątrz. Agenta, którego dostawca wbudował w system samej instytucji, nie da się w ten sposób zatrzymać.
Nadzorcy widzą to samo:
- Rada Stabilności Finansowej w raporcie końcowym z 15 października zaleca, by nadzór człowieka był dopasowany do stopnia autonomii AI.
- Brytyjska FCA zapowiedziała ramy dla agentów, które mają objąć tożsamość agenta, przekazane mu uprawnienia i rozliczalność.
- UKNF, pisząc latem o wykorzystaniu AI w cyberobronie, wprost wskazał bezpieczeństwo agentów i zarządzanie ich uprawnieniami.
W badaniu New Relic 22% firm finansowych przyznało, że ma agentów AI na produkcji bez żadnego monitoringu.
DORA już to obejmuje
Nie trzeba czekać na nowe przepisy. Wystarczą trzy artykuły DORA:
- Art. 28. Podmiot finansowy pozostaje w pełni odpowiedzialny za swoje obowiązki także wtedy, gdy korzysta z usług ICT dostawcy. To, że agent działa w platformie dostawcy, niczego tu nie zmienia.
- Art. 9. Dostęp do zasobów ma być ograniczony do funkcji uzasadnionych i zatwierdzonych. Jeśli konto techniczne agenta pozwala zmienić dane płatnicze, a nikt tego nie zatwierdził, taki dostęp nie spełnia tego wymogu.
- Art. 8 ust. 3. Każda poważna zmiana w procesach lub infrastrukturze wymaga oceny ryzyka (nie dotyczy to mikroprzedsiębiorstw). Funkcja agentowa włączona w aktualizacji jest dobrym kandydatem na taką zmianę.
Do tego dochodzi łańcuch dostaw. Funkcje agentowe często korzystają z modelu innego dostawcy. Jeśli usługa wspiera funkcję krytyczną lub istotną, ten podwykonawca powinien być widoczny w rejestrze informacji.
AI Act nie daje tu dodatkowego czasu. Digital Omnibus przesunął obowiązki dla systemów wysokiego ryzyka z załącznika III, takich jak ocena zdolności kredytowej, na 2 grudnia 2027 r. DORA stosuje się od stycznia 2025 r.
Pięć pytań przed włączeniem agenta
- Kto jest właścicielem? Jedna osoba z imienia i nazwiska, nie zespół i nie dostawca.
- Co agent może zrobić? Potrzebna jest lista czynności, systemów i danych oraz limity, na przykład kwotowe. Agent, który porządkuje reklamacje, nie potrzebuje uprawnienia do zwrotu środków.
- Czy uprawnienia konta technicznego zgadzają się z tym, co zatwierdzono? Trzeba to sprawdzić przed uruchomieniem funkcji, a nie po nim.
- Kiedy decyduje człowiek? Przy sprawach nietypowych, trudnych do odwrócenia albo grożących szkodą klientowi. Kolejka wyjątków, na którą nikt nie ma czasu, to po prostu nowa słabość.
- Czy da się to odtworzyć i wyłączyć? Potrzebny jest zapis, co agent zrobił i na jakiej podstawie. Do tego sprawdzona procedura zatrzymania i plan pracy bez agenta.
Od czego zacząć
Najpierw inwentaryzacja, łącznie z funkcjami agentowymi wbudowanymi w usługi SaaS. Przy najbliższym przeglądzie umowy warto zapytać o nie dostawcę wprost. Dla każdej pozycji wystarczy jednostronicowa karta dopuszczenia: właściciel, proces, systemy, uprawnienia, limity, eskalacja, logowanie i sposób wyłączenia.
Potem test. Proszę wskazać dowolną czynność wykonaną przez agenta i sprawdzić, czy w ciągu godziny da się pokazać, kto ją dopuścił, na jakich zasadach i co zostało zapisane. Jeśli nie, kolejna polityka AI tego nie naprawi.
W Secureside pomagamy przejść ten test na jednym procesie, od konta technicznego po dowody wykonanych operacji.
Źródła
- Rozporządzenie (UE) 2022/2554 (DORA), art. 8 ust. 3, art. 9 ust. 4 lit. c, art. 28 ust. 1: https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- Rozporządzenie wykonawcze Komisji (UE) 2024/2956 (rejestr informacji): https://eur-lex.europa.eu/eli/reg_impl/2024/2956/oj
- Rozporządzenie delegowane Komisji (UE) 2025/532 (podwykonawstwo usług ICT wspierających funkcje krytyczne lub istotne): https://eur-lex.europa.eu/eli/reg_del/2025/532/oj
- Rozporządzenie (UE) 2026/1744 (Digital Omnibus on AI), Dz.Urz. UE z 24.07.2026: https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=OJ:L_202601744
- Financial Stability Board, Sound Practices for Responsible Adoption of Artificial Intelligence (AI): Final report, 15.10.2026: https://www.fsb.org/2026/10/sound-practices-for-responsible-adoption-of-artificial-intelligence-ai-final-report/
- UKNF, Rekomendacje dla podmiotów rynku finansowego dotyczące wpływu modeli Frontier AI na cyberbezpieczeństwo: https://www.knf.gov.pl/knf/pl/komponenty/img/Rekomendacje_dla_podmiotow_rynku_finansowego_dot_wplywu_modeli_Frontier_AI_na_cyberbezpieczenstwo_99167.pdf
- FCA, wystąpienie J. Rusu z 19.10.2026 (relacja PYMNTS): https://www.pymnts.com/?p=4326360
- Cybernews, JPMorgan blocks outside AI agents from customer accounts, 14.10.2026: https://cybernews.com/security/jpmorgan-chase-blocks-outside-ai-agents/
- New Relic, 2026 Observability Forecast for Financial Services (komunikat prasowy), 20.10.2026: https://newrelic.com/press-release/20261020

Grzegorz Bielecki
vCISO, vCIO i certyfikowany ekspert ds. bezpieczeństwa (CISM, CDPSE, CEH, ISO 27001 Lead Auditor). Od ponad 15 lat wspiera głównie sektor finansowy w budowaniu odporności cyfrowej. Architekt wdrożeń DORA, NIS2\UKSC oraz norm ISO 27001 (SZBI) i ISO 22301 (SZCD). Posiada doświadczenie w projektach zgodności IT przy pozyskiwaniu licencji KIP KNF. Członek ISSA Polska.
Udostępnij ten wpis: